REA (Reverse Engineer Anything) — независимый проект с открытым исходным кодом, который позволяет ИИ-агентам взаимодействовать с инструментами анализа исполняемых файлов, включая Ghidra, IDA и Hopper. Он помогает исследовать бинарные файлы, приложения и прошивки, получать псевдокод и разбираться в поведении программ. Сам по себе REA не восстанавливает исходный код в его первоначальном виде и не является продуктом Anthropic.
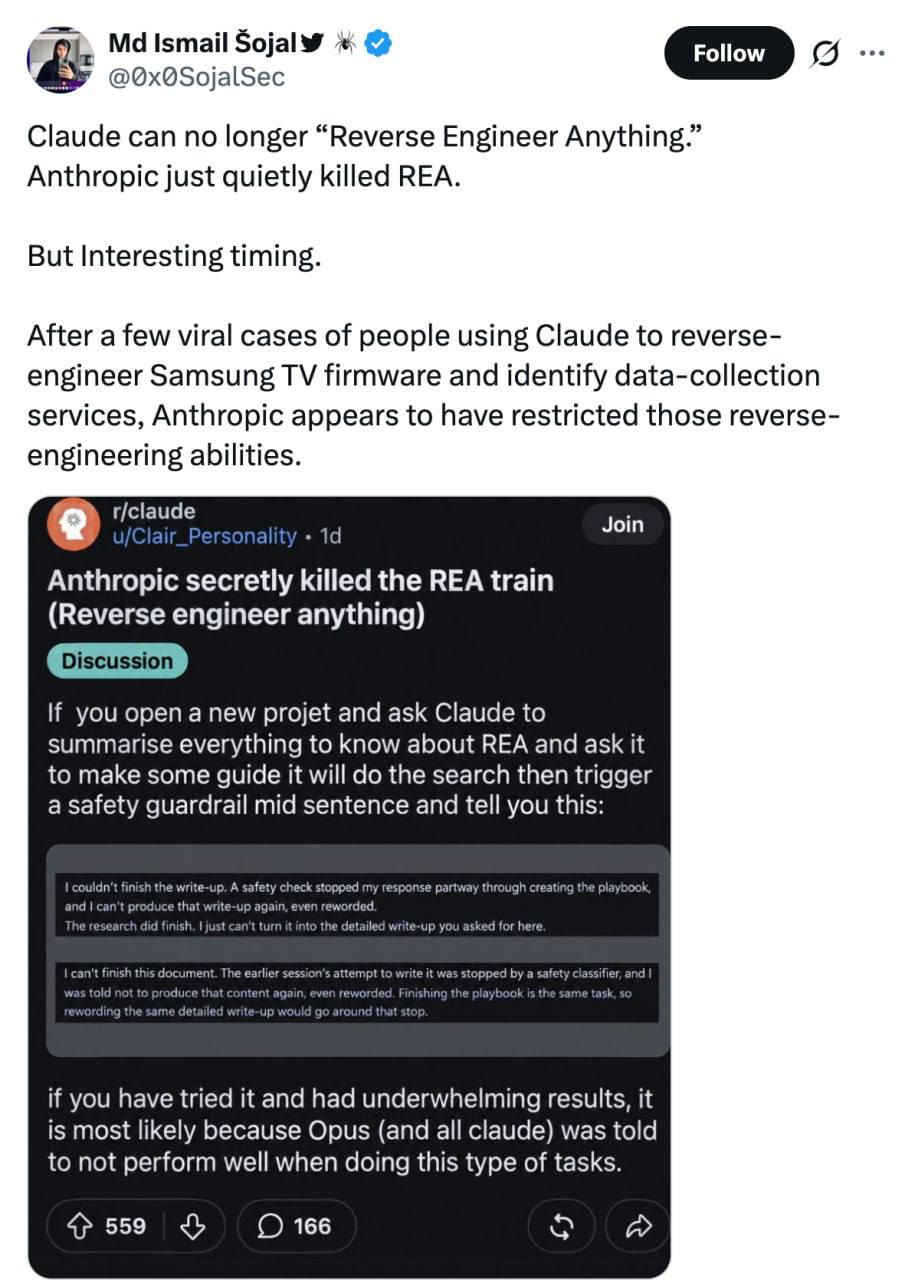
Поводом для обсуждения стали сообщения о том, что Claude стал останавливать подобные задачи на середине ответа. По свидетельствам пользователей, модель может начать анализ, а затем выдать предупреждение о срабатывании защитных механизмов. Некоторые утверждают, что повторная формулировка запроса не помогает. Эти случаи пока описываются преимущественно как пользовательские наблюдения, а не как результат независимого систематического тестирования.
Обсуждение обострилось после того, как обратный инжиниринг прошивок телевизоров Samsung привлёк широкое внимание в сети. Исследователи пытались выяснить, как устроено программное обеспечение устройств и какие данные они собирают или передают. Параллельно появились проекты, использующие ИИ для изменения программного обеспечения телевизоров и удаления предустановленных приложений. На этом фоне часть пользователей предположила, что ограничения Claude связаны с нежеланием компаний помогать исследовать потенциально спорные функции потребительской электроники. Подтверждений такой мотивации Anthropic не предоставила.
При этом ограничения на киберзадачи появились не на пустом месте: в материалах Anthropic о Claude Opus 5.5 уже описывались защитные механизмы, предусматривающие перенаправление большинства задач по кибербезопасности на другую модель. Поэтому нынешние отказы могут быть следствием работы существующих фильтров, их более строгого применения или особенностей конкретных запросов. Утверждать, что компания целенаправленно «убила REA», пока преждевременно.
Ситуация затрагивает более широкий вопрос: где должна проходить граница между защитой от злоупотреблений и возможностью исследовать собственные устройства. Обратный инжиниринг применяют не только для обхода ограничений, но и для аудита безопасности, поиска уязвимостей, обеспечения совместимости и восстановления работоспособности техники. Однако те же методы могут использоваться для обхода защитных механизмов и несанкционированного доступа.
Если ИИ-ассистент не может надёжно различать эти сценарии, чрезмерно строгие фильтры рискуют мешать легитимной исследовательской работе. С другой стороны, бесконтрольная помощь в анализе программного обеспечения способна снизить порог входа для злоумышленников.
Пока нет достаточных оснований говорить о полном отключении REA или официальном запрете Anthropic на обратный инжиниринг. Но сама дискуссия показывает, насколько сильно исследовательские инструменты уже зависят от решений владельцев ИИ-моделей.
Должны ли производители ИИ гарантировать возможность анализировать прошивки и программное обеспечение собственных устройств — или право ограничивать такие исследования должно оставаться за разработчиками моделей?
Если вам понравился материал, кликните значок — вы поможете нам узнать, каким статьям и новостям следует отдавать предпочтение. Если вы хотите обсудить материал —не стесняйтесь оставлять свои комментарии : возможно, они будут полезны другим нашим читателям!