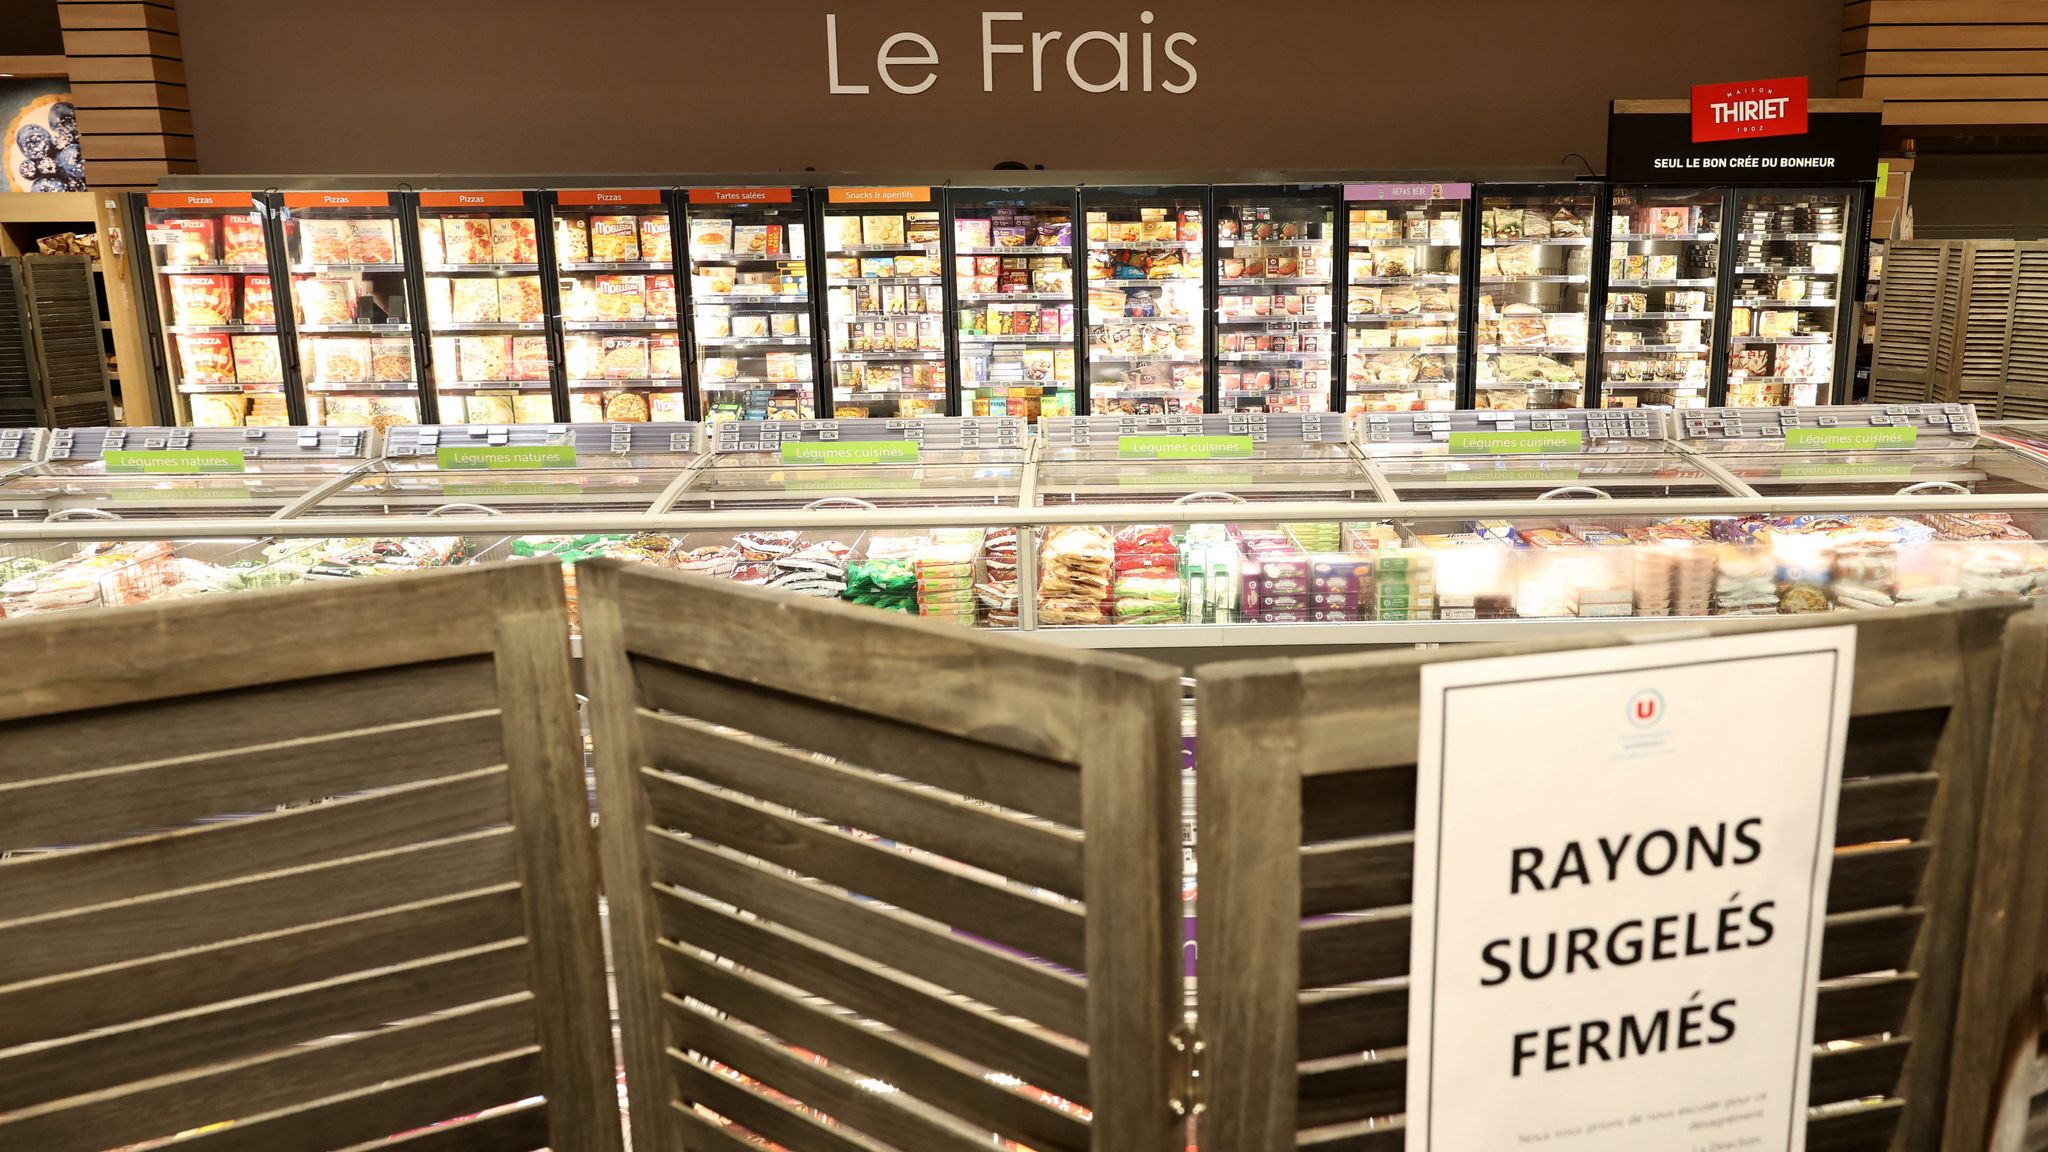
Компания Les Mousquetaires, владеющая сетью Intermarché, сообщила, что пострадали около 150 её магазинов. По данным компании, холодильники нагревались до 50 °C в течение шести часов. Чтобы исключить риски для здоровья покупателей, торговая группа распорядилась утилизировать продукты, которые хранились в неисправном оборудовании.
Среди других пострадавших сетей — Monoprix и Carrefour. Monoprix сообщила, что инцидент затронул около 5% её магазинов во Франции, где работает примерно 490 торговых точек. Carrefour подтвердила проблемы в 80 супермаркетах.
Атаку также подтвердила компания Coopérative U. Её генеральный директор Доминик Шелшер заявил, что сотрудники были полностью мобилизованы для скорейшего восстановления работы оборудования. В публикации в социальной сети X он назвал вмешательство в работу систем, необходимых для сохранения свежих продуктов и обеспечения продовольственного снабжения страны, беспрецедентным и недопустимым.
Прокуратура Парижа квалифицировала произошедшее как «масштабную» кибератаку. Среди её последствий ведомство назвало потери продовольствия и пожары. О масштабах ущерба свидетельствуют и сообщения очевидцев: житель Парижа Герт де Клерк видел, как сотрудники Intermarché выбрасывали размороженные продукты в большие контейнеры, а на улице лежали разбитые упаковки мороженого.
Атаковали не сами холодильники, а системы управления
По предварительным данным, злоумышленники вмешались в работу подключённых к сети систем управления холодильным оборудованием. Сообщается, что они могли удалённо запускать принудительную разморозку, из-за чего холодильники и морозильные камеры переставали поддерживать необходимую температуру.
В расследовании появился и возможный технический след. По данным Reuters, французское Национальное агентство по кибербезопасности (ANSSI) выявило уязвимость в программном обеспечении датской компании Danfoss, применяемом для управления холодильными системами. Источник, близкий к офису премьер-министра Франции, сообщил, что эта версия рассматривается в рамках расследования.
Danfoss, в свою очередь, заявила, что в пострадавших магазинах использовались устаревшие версии прошивок. Компания давно рекомендует клиентам устанавливать актуальные обновления для поддерживаемого оборудования. При этом точный механизм проникновения и все обстоятельства атаки ещё предстоит установить.
Премьер-министр Франции Себастьян Лекорню поручил ANSSI расследовать инцидент. По словам представителя его офиса, французские власти координируют действия с европейскими коллегами, поскольку аналогичные проблемы могли возникнуть и в других странах.
Старший аналитик по киберугрозам компании Sekoia Threat Detection and Research Феликс Эйме сообщил, что затронутыми могли оказаться также торговые объекты в Испании, Португалии, Польше, Германии и Бельгии.
Сбой в Нидерландах и США — совпадение или часть более широкой проблемы?
На фоне французского инцидента о проблемах безопасности сообщила нидерландская компания Ahold Delhaize. Она управляет крупнейшей сетью супермаркетов Нидерландов Albert Heijn и входит в число крупнейших продуктовых ритейлеров США. Компания временно отключила несколько систем после обнаружения проблемы безопасности в своей сети.
Приложение Albert Heijn и сервис доставки оказались недоступны. Покупателям сообщили об инциденте кибербезопасности. Однако подтверждений того, что произошедшее связано с атакой на французские холодильные системы, нет. Нидерландский Национальный центр кибербезопасности также заявил об отсутствии доказательств такой связи.
Сообщения о временной недоступности появились и на сайтах американских торговых сетей Stop & Shop, Giant, Hannaford и Food Lion. Пока эти сбои также нельзя уверенно объединять с французской атакой в один инцидент.
Происшествие показывает, что киберугроза для розничной торговли не ограничивается кражей клиентских данных или блокировкой касс. Если злоумышленник получает возможность изменять параметры промышленного оборудования, последствия могут затронуть физическую инфраструктуру, привести к порче продукции, остановке торговли и дополнительным рискам для безопасности.
Особенно опасна ситуация, когда критически важные устройства доступны через сеть, но используют устаревшее программное обеспечение или недостаточно защищённые интерфейсы удалённого управления.
Если подключённая к интернету система управления холодильниками способна привести к порче тонн продуктов и пожарам, кто должен отвечать за её защиту — производитель оборудования, поставщик программного обеспечения или сам ритейлер?
Источник: https://news.sky.com/story/hackers-heat-french-supermarket-fridges-to-50c-in-large-scale-cyber-attac...Если вам понравился материал, кликните значок — вы поможете нам узнать, каким статьям и новостям следует отдавать предпочтение. Если вы хотите обсудить материал —не стесняйтесь оставлять свои комментарии : возможно, они будут полезны другим нашим читателям!