«Энигма» — электромеханическая шифровальная машина, которую вооружённые силы нацистской Германии использовали для защиты военных сообщений. Она преобразовывала каждую введённую букву в другую, причём конфигурация преобразования менялась после каждого нажатия клавиши. Благодаря большому числу настроек количество возможных конфигураций было огромным, поэтому перехваченное сообщение без знания параметров конкретной машины было крайне сложно расшифровать.
Взломом «Энигмы» во время войны занимались польские и британские криптоаналитики. Одним из ключевых участников британской программы был математик Алан Тьюринг. Он участвовал в разработке электромеханической машины Bombe, которая автоматизировала поиск возможных настроек «Энигмы» и существенно ускорила криптоанализ. Однако отдельные сохранившиеся сообщения остаются нерасшифрованными и сегодня — в том числе из-за ошибок при передаче, записи или последующей расшифровке исходных документов.
Astra взялась за сообщение MVUEH
Разгадать одно из таких сообщений решил разработчик Картер Леффен. Он поручил модели GPT-6 Astra найти в базе сообщений «Энигмы» нерасшифрованный текст и попытаться восстановить его содержание.
В отличие от традиционного сценария, когда языковой модели передают конкретную задачу и заранее подготовленный набор инструментов, Astra сама последовательно исследовала проблему. Модель искала дополнительную информацию в архивах, анализировала исторический контекст, формировала гипотезы, создала симулятор «Энигмы», а также программу, имитирующую работу Bombe. В результате ей удалось восстановить открытый текст сообщения MVUEH, которое исследователи безуспешно пытались расшифровать с 2005 года.
Речь идёт о сообщении №172 от 10 июля 1941 года. Оно относительно короткое — 82 буквы шифртекста, — но использовало отдельный ключ, отличавшийся от дневного ключа соответствующей сети. Кроме того, в нём присутствовала особенность, связанная с переходом роторов, которая усложняла криптоанализ.
Полученное решение проверил Фроде Вейеруд — инженер-электрик в отставке и исследователь истории криптографии, создатель проекта Crypto Cellar с архивом и базой сообщений немецких военных шифров. Он подтвердил правильность расшифровки.
При этом Вейеруд обратил внимание на работу Astra с архивными источниками. В логах модели упоминались материалы из некой «частной коллекции», которой нет на сайте Crypto Cellar. Исследователь не смог установить, получила ли Astra непосредственный доступ к этим материалам, нашла ли их в интернете или использовала открытые документы Федерального архива Германии. Сам Вейеруд потратил несколько недель на изучение архивных материалов Bundesarchiv, на которые ссылалась модель. По его оценке, работа, выполненная Astra примерно за два дня, у исследователя-человека могла бы занять недели или даже месяцы.
Claude Opus 5 расшифровал FMNGI
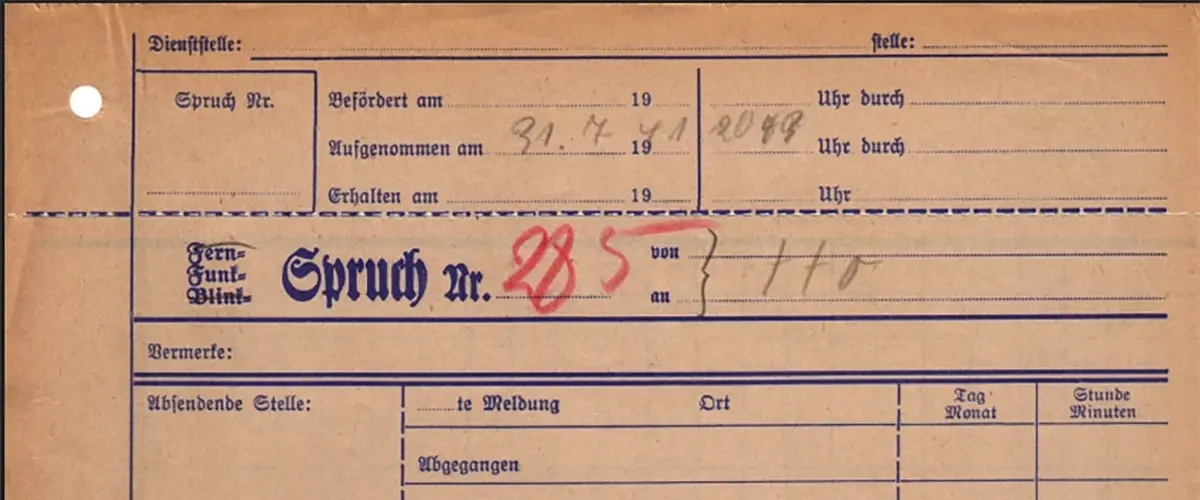
Почти сразу после этого появился второй результат. 21 сентября криптоаналитик Джек Уиллис, работающий в сфере кибербезопасности, сообщил Вейеруду, что использовал Claude Opus 5 от Anthropic для расшифровки другого сообщения «Энигмы» — FMNGI от 31 июля 1941 года.
Здесь роль человека была значительно больше, чем в случае с Astra. Уиллис предоставил Claude специализированный криптоаналитический инструментарий, написанный на Go, а также необходимые исторические материалы. Модель самостоятельно анализировала предоставленные документы и искала подходящий ключ, но действовала в рамках гораздо более чётко заданной исследователем задачи.
Одной из ключевых подсказок стала подпись немецкого офицера Фридриха Хартенштайна. Исследователям уже было известно, что его фамилия неоднократно встречалась в открытых текстах сообщений и могла использоваться как так называемый crib — предполагаемый фрагмент открытого текста, позволяющий сопоставить шифртекст с возможным исходным текстом.
Claude использовала эту информацию для поиска конфигурации «Энигмы». Финальный поиск ключа, по данным Вейеруда, занял 13 минут 28 секунд на компьютере с процессором Apple M2.
Особенность FMNGI заключалась ещё и в качестве исходных данных. Сообщение известно в двух вариантах: как перехваченная радиограмма №285 и как исходящая копия №205 NF. В перехваченном варианте присутствовали ошибки, возникшие при передаче сообщения и записи азбукой Морзе. Исходящая копия оказалась более точной и помогла восстановить правильный шифртекст.
После расшифровки исследователи обнаружили и ошибки уже в восстановленном открытом тексте. Например, одно слово было получено как KOLJNNE, хотя должно было быть KOLONNE, а ZURUEK — вместо ZURUEQ. Такие детали хорошо показывают, почему старые сообщения «Энигмы» могут оставаться нерешёнными десятилетиями: проблема заключается не всегда только в математике шифра, но и в качестве исторических исходных данных.
ИИ оказался полезен не только для перебора ключей
Эти два случая интересны прежде всего различием между традиционным криптоанализом и возможностями современных ИИ-агентов.
Классическая задача при взломе «Энигмы» сводится к поиску неизвестной конфигурации машины — порядка роторов, положения колец, соединений коммутационной панели и других параметров. Однако на практике криптоаналитикам приходится решать и множество сопутствующих задач: устанавливать происхождение сообщения, искать связанные радиограммы, сопоставлять даты и адресатов, исправлять ошибки транскрипции и находить вероятные фрагменты открытого текста.
Именно на этом уровне ИИ оказался особенно полезен. Astra смогла самостоятельно организовать значительную часть такого исследования и написать необходимые инструменты. Claude Opus 5, в свою очередь, продемонстрировал способность использовать предоставленные человеком исторические данные и криптоаналитическое ПО для поиска решения.
По состоянию на конец сентября 2026 года в базе Crypto Cellar остаются семь нерасшифрованных сообщений «Энигмы». Ещё для одного сообщения открытый текст известен, но способ его шифрования пока не установлен.
Таким образом, современные ИИ-модели уже продемонстрировали способность участвовать в криптоанализе исторических шифров не только как средство вычислительного перебора. Они могут объединять поиск информации, анализ документов, работу с историческим контекстом, программирование и собственно криптоаналитические процедуры в единую цепочку исследования.
Но здесь возникает интересный вопрос: если ИИ способен самостоятельно искать недостающие сведения, писать специализированный код и проверять собственные гипотезы, где проходит граница между инструментом криптоаналитика и уже самостоятельным исследователем?
Если вам понравился материал, кликните значок — вы поможете нам узнать, каким статьям и новостям следует отдавать предпочтение. Если вы хотите обсудить материал —не стесняйтесь оставлять свои комментарии : возможно, они будут полезны другим нашим читателям!